平成27年度 秋期 応用情報技術者試験 午前 問41
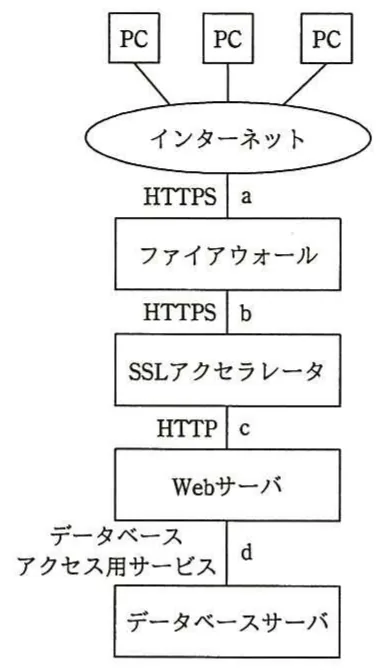
図のような構成と通信サービスのシステムにおいて,Webアプリケーションの脆弱性対策のためのWAFの設置場所として,最も適切な箇所はどこか。ここで,WAFには通信を暗号化したり,復号したりする機能はないものとする。
キーボード:1〜4 で解答 → 次の問題 ← 前の問題
正解と解説を見る
解答する前に解説を開いたので、この問題は「見て解いた」として記録します(正解数には入りません)。
正解:ウ
WAF(Web Application Firewall)は,Webサーバへの通信(HTTPリクエスト)の内容を検査し,SQLインジェクションやクロスサイトスクリプティングなどの攻撃を検知・遮断する仕組みです。通信の内容を検査するには,通信が暗号化されていない(平文の)区間に設置する必要があります。
-
ア: a
誤り。aはHTTPSで暗号化されているため,暗号を復号できないWAFでは内容を検査できません。 -
イ: b
誤り。bもHTTPSで暗号化されているため,内容を検査できません。 -
ウ: c
正しい。SSLアクセラレータで復号された後のcはHTTP(平文)なので,WAFで内容を検査できます。また,Webサーバの手前であり,Webアプリケーションへの攻撃を防ぐのに適した位置です。 -
エ: d
誤り。dはWebサーバとデータベースサーバの間であり,Webアプリケーションへの攻撃(HTTPリクエスト)を検査する位置ではありません。
答え
ウ: c
出典:平成27年度 秋期 応用情報技術者試験 午前 問41
